



VLAN(Virtual Local Area Network),即虚拟局域网,是一种通过将局域网内的设备逻辑地而不是物理地划分的交换网络。IEEE于1999年颁布了用以标准化VLAN 实现方案的IEEE 802.1Q协议标准草案。VLAN技术允许将一个物理的LAN逻辑地划分成不同的广播域(VLAN),每一个VLAN 都包含一组有着相同需求的设备,与物理上形成的LAN有着相同的属性,但由于它是逻辑地而不是物理地划分,所以同一个VLAN内的各个设备无须被放置在同一个物理空间,即,这些设备不一定属于同一个物理LAN网段,一个VLAN 内部的广播和单播流量都不会转发到其他VLAN中,从而有助于控制流量、减少设备投资、简化网络管理、提高网络安全。
• 支持基于端口的VLAN
• 端口支持802.1Q的中继模式
• 支持访问型端口
基于端口的VLAN,就是将端口归属到交换机支持的VLAN的一个子集中。如果这个VLAN子集只有一个VLAN,那么该端口就是访问模式(access)端口;如果这个VLAN子集中有多个VLAN,该端口为中继(trunk)端口,其中有一个默认的VLAN,它是该端口的native VLAN,该VLAN ID就是Port VLAN ID(PVID)。
• 支持端口VLAN的范围控制
vlan-allowed参数用于控制端口所归属的vlan范围;vlan-untagged参数用于控制端口发送不加上vlan标签的报文到相应的vlan。
VLAN的划分方式有多种,可以基于MAC地址、基于IP子网、基于协议、基于端口来划分VLAN。对于这几种VLAN划分方式,缺省情况下VLAN的匹配按照MAC VLAN、IP子网VLAN、协议VLAN、端口VLAN的先后顺序进行。对于本公司的交换机,除了基于端口的VLAN是所有交换机都支持的外,其余的VLAN划分方式在不同交换机上的支持情况可能会有所不同。
Dot1Q Tunnel是对基于802.1Q封装的隧道协议的一种形象化的称呼,定义在IEEE 802.1ad中。其核心思想是将用户私网VLAN tag封装到公网VLAN tag上,报文带着两层tag穿越服务商的骨干网络,从而为用户提供一种较为简单的二层VPN隧道。Dot1Q Tunnel协议是一种简单而易于管理的协议,它不需要信令的支持,仅仅通过静态配置即可实现,特别适用于小型的,以三层交换机为骨干的企业网或小规模城域网。
BDCOM的Dot1Q Tunnel特性正好满足了这部分用户的需求,它提供了一种廉价、简洁的二层VPN解决方案,越来越多的小型用户倾向于使用该功能构建自己的VPN网络。在运营商网络的内部,P设备也无需支持Dot1Q Tunnel功能,即传统的三层交换机完全可以满足需求,极大地保护了运营商的投资。
• 支持全局开启Dot1Q Tunnel。
• 支持基本下连口的配置。
• 支持下连口对Customer VLAN与SPVLAN的相互翻译,包括支持平直(Flat)模式的翻译和双标签(QinQ)模式的翻译。
• 支持上连口的配置。
• 支持可变TPID。
关于本公司的各种机型对各种Dot1Q Tunnel特性的支持,请参见1.2节中的Dot1Q Tunnel特性与型号对照表。
Dot1Q Tunnel实现方式一种是基于端口的Dot1Q Tunnel,一种是基于内层CVLAN Tag分类的Dot1Q Tunnel。
(1)基于端口的Dot1Q Tunnel:
当该设备端口接收到报文,无论报文是否带有VLAN Tag,交换机都会为该报文打上本端口默认VLAN的VLAN Tag。这样,如果接收到的是已经带有VLAN Tag的报文,该报文就成为Double Tag的报文;如果接收到的是untagged的报文,该报文就成为带有端口默认VLAN Tag的报文。
带单层VLAN Tag的报文结构如图1所示:
|
DA (6B) |
SA (6B) |
ETYPE(8100) (2B) |
VLAN TAG (2B) |
ETYPE (2B) |
DATA (0~1500B) |
FCS (4B) |
图1 带单层VLAN Tag的报文
带双层VLAN Tag的报文结构如图2所示:
|
DA (6B) |
SA (6B) |
ETYPE(8100) (2B) |
SPVLAN Tag (2B) |
ETYPE (8100) (2B) |
CVLAN Tag (2B) |
ETYPE (2B) |
DATA (0~1500B) |
FCS (4B) |
图2 封装了外层VLAN Tag的报文
(2)基于内层CVLAN Tag分类的Dot1Q Tunnel:
根据Dot1Q Tunnel的内层CVLAN Tag的CVLAN ID区间实现业务分流。可以将CVLAN区间翻译为某SPVLAN ID,有Flat VLAN翻译和QinQ VLAN翻译两种模式。在QinQ VLAN翻译模式下,当同一用户不同业务使用不同的CVLAN ID时,可以根据CVLAN ID区间进行分流,比如宽带业务的CVLAN ID范围是101~200,VOIP业务的CVLAN ID范围是201~300,IPTV业务的CVLAN ID范围是301~400,PE设备收到用户数据后,根据CVLAN ID范围,对宽带业务打上SPVLAN ID为1000的SPVLAN Tag,对VOIP打上SPVLAN ID为2000的SPVLAN Tag,对IPTV打上SPVLAN ID为3000的SPVLAN Tag。在Flat VLAN翻译模式与QinQ VLAN翻译模式的区别是,Flat VLAN翻译模式中SPVLAN Tag不是叠加在CVLAN Tag外层,而是直接替换CVLAN Tag。
IEEE 802.1Q协议定义的以太网帧的Tag报文结构如下:
|
TPID 2 byte |
User Priority 3 bit |
CFI 1 bit |
VLAN ID 12 bit |
图3 以太网帧的VLAN Tag报文结构
TPID是VLAN Tag中的一个字段,IEEE 802.1Q协议规定该字段的取值为0x8100。BDCOM交换机缺省采用协议规定的TPID值(0x8100)。某些厂商的设备将Dot1Q Tunnel报文外层Tag的TPID值设置为非0x8100。为了和这些设备兼容,BDCOM绝大部分交换机提供了Dot1Q Tunnel报文TPID值可修改功能。PE设备的TPID值可以由用户自行配置,这些设备的端口收到报文时会将报文外层VLAN Tag中的TPID值替换为用户设定值再进行发送,从而使发送到公网中的Dot1Q Tunnel报文可以被其他厂商的设备识别。
• 添加/删除VLAN
• 配置交换机端口
• 创建/删除VLAN 接口
• 配置superVLAN 接口
• 监控VLAN的配置和状态
• 配置基于VLAN的访问控制模型
• 开启/关闭全局Dot1Q Tunnel和配置全局TPID
• 配置端口下的VLAN翻译模式和表项
• 配置基于MAC的VLAN
• 配置基于IP子网的VLAN
• 配置基于协议的VLAN
VLAN是一个按不同功能、不同项目组或不同的应用进行逻辑划分的交换网络,不区分这些用户的物理位置。 VLAN拥有与物理局域网相类似的属性,利用VLAN可以将不在同一物理局域网的终端划分到一个VLAN组中。一个VLAN可以拥有多个端口,而所有的单播、组播、广播数据报文只能在同一个vlan中进行转发、扩散到终端。每一个VLAN就是一个逻辑上的网络,一个数据报文要到达另外一个VLAN,则必须通过路由或桥转发。
使用下面的命令进行vlan的配置:
|
命令 |
目的 |
|
vlan vlan-id |
进入到vlan的配置模式。 |
|
name str |
vlan配置模式下的命名。 |
|
Exit |
退出vlan配置模式,同时创建该vlan。 |
|
vlan vlan-range |
同时创建多个VLAN |
|
no vlan vlan-id | vlan-range |
删除一个或多个VLAN |
Vlan也可以通过VLAN管理协议GVRP进行动态的添加删除。
配置交换机端口
交换机端口支持以下几种模式:访问模式、中继模式、VLAN翻译型隧道模式和VLAN隧道上连口模式。
• 访问模式表示该端口只从属于一个VLAN,并且只发送和接收无标签的以太网帧。
• 中继模式表示该端口与其它交换机相连,可以发送和接收带标签的以太网帧。
• VLAN翻译型隧道模式是基于中继模式的子模式。该端口根据收到报文的VLAN tag,查找VLAN翻译表得到对应的SPVLAN,并由交换芯片用SPVLAN替换原tag或者在原tag外层添加SPVLAN tag。报文从该端口出来时,会将SPVLAN替换为原tag或者强制除去SPVLAN tag。交换机从而能够忽略接入网络中的不同vlan划分,而将报文原样传递到同一客户在另外一个端口的另一个子网络中,实现透明传输。
• VLAN隧道上连口模式是基于中继模式的子模式。报文从该端口出去时,应该配置SPVLAN不在untagged的范围,保证所有报文原封不动的出去。报文从该端口进来时,会对报文的TPID进行检查,如果发现不符,或者是untagged的报文,则会强制加上包含自己的TPID的SPVLAN tag作为报文的外层标签。
每一个端口都有一个默认的VLAN及PVID,端口下接收到的所有的没有VLAN标签的数据都是属于该VLAN的数据报文。
中继模式可以将端口归属于多个VLAN,同时也可以配置转发何种报文和所属的VLAN的数量,即端口发送的报文是Tagged还是unTagged,以及端口所属的VLAN list。
使用如下的命令可以配置交换机端口:
|
命令 |
目的 |
|
switchport pvid vlan-id |
配置交换机端口的PVID。 |
|
switchport mode {access | trunk | dot1q-tunnel-uplink tpid | dot1q-translating-tunnel|private-vlan {host | promiscuous} } |
配置交换机端口的端口模式。 |
|
switchport trunk vlan-allowed … |
配置交换机端口的VLAN归属范围。 |
|
switchport trunk vlan-untagged … |
配置交换机端口的unTagged的VLAN范围。 |
为了实现网络管理或三层的路由功能,可以创建VLAN 接口上,该接口可以指定IP 地址和掩码,使用如下的命令可以配置VLAN接口:
|
命令 |
目的 |
|
[no] interface vlan vlan-id |
创建/删除一个VLAN接口。 |
Super VLAN接口只在三层交换机上支持。
Super VLAN技术提供了这样一种机制:使处于同一个交换机不同VLAN中的主机能够实现分配在相同的Ipv4子网中进而使用相同的默认网关,这样可以节省大量的IP地址。Super VLAN技术将多个不同的VLAN划分为一组,这组VLAN使用相同的管理接口;组内的主机使用相同的IPv4网段和网关。属于Super VLAN的VLAN称为SubVLAN,任何SubVLAN不能通过配置IP地址而拥有管理接口。
可以通过命令行配置一个Super VLAN接口;配置Super VLAN接口步骤如下:
|
命令 |
说明 |
|
[no] interface supervlan index |
进入该Super VLAN接口的接口配置模式。如果指定Super VLAN接口不存在,系统将创建该Super VLAN接口。 index为Super VLAN接口的索引,有效范围1~32。 no前缀表示删除该Super VLAN接口。 |
|
[no] subvlan [setstr] [add addstr] [remove remstr] [none] |
配置该Super VLAN下的SubVlan。被增加的Sub VLAN不能拥有管理接口,也不能属于其它的Super VLAN。初始状况下Super VLAN中不包含任何Sub VLAN。每次只能使用一个子命令 setstr表示设置Sub VLAN列表,Sub VLAN列表;例如列表2,4-6表示VLAN2、4、5、6。 add表示在原有Sub VLAN列表中新增VLAN列表,addstr为列表字符串,格式同上。 remove表示从原有SubVLAN列表中删除的VLAN的列表,remstr为列表字符串,格式同上。 no命令表示删除该SuperVLAN下的所有SubVLAN。no命令不能与任何其他子命令同时使用。 |
配置完成Super VLAN接口后,用户可以为该Super VLAN接口配置IP地址等;Super VLAN接口也是一种路由端口,可以进行任何路由端口下的配置。
为了监控VLAN及其Dot1Q Tunnel的配置和状态,可以在管理模式下使用下面的命令:
|
命令 |
目的 |
|
show vlan [ id x | interface interface-type interface-name | dot1q-translating-tunnel | dot1q-tunnel [interface interface-type interface-name] | mac-vlan | subnet | protocol-vlan | private-vlan] |
显示VLAN或者Dot1Q Tunnel的配置和状态。 |
|
show interface vlan x |
显示vlan端口/supervlan端口的状态。 |
全局开启Dot1Q Tunnel后,S8500高端交换机系列的LS24GE、LS48GE、LS2TE线卡,他们所有的端口会默认成为Dot1Q Tunnel下连端口,对进入的报文强制加上SPVLAN tag。
全局启用dot1q-tunnel的命令是:
|
命令 |
目的 |
|
dot1q-tunnel |
配置交换机全局的dot1q-tunnel特性 |
VLAN翻译模式和VLAN翻译表项配置后,会在端口模式dot1q-translating-tunnel下生效。翻译模式分为2种:Flat模式和QinQ模式。Flat模式会将进入dot1q-translating-tunnel下连端口的报文的CVLAN tag作为索引,查找VLAN翻译表,将查找到的SPVLAN替换CVLAN,报文从此端口出来时,会再进行SPVLAN到CVLAN的转换。QinQ模式会将进入dot1q-translating-tunnel下连端口的报文的CVLAN tag作为索引,查找VLAN翻译表,将查找到的SPVLAN 形成SPVLAN tag叠加在CVLAN tag外层, 报文从此端口出来时,会除去SPVLAN tag。
在端口下配置VLAN翻译表项时,QinQ模式可以配置CVLAN与SPVLAN的多对一映射。若要在Flat模式下配置CVLAN与SPVLAN的多对一映射,必须要配置QoS才能使报文从此端口出来时进行SPVLAN到CVLAN的正确转换。
配置VLAN翻译模式和表项的命令是:
|
命令 |
目的 |
|
switchport dot1q-translating-tunnel mode [flat | qinq] translate {oldvlanid | oldvlanlist} newvlan [priority] |
配置VLAN翻译模式和表项。 |
基于MAC的VLAN(MAC-Based VLAN)是一种按报文的源MAC地址来划分VLAN的方式。当端口收到一个untagged报文后,设备将以报文的源MAC地址为匹配关键字,通过查找MAC VLAN表项来获知该报文归属的VLAN。
基于MAC的VLAN配置包括在全局添加/删除MAC VLAN表项和在端口开启/关闭MAC VLAN功能。
在全局配置模式下使用如下的命令添加/删除MAC VLAN表项:
|
命令 |
目的 |
|
mac-vlan mac-address mac-addr vlan vlan-id [priority] [slot …] |
配置一个MAC VLAN表项及允许使用该表项的槽位 |
|
no mac-vlan mac-address mac-addr |
删除一个MAC VLAN表项 |
基于MAC的VLAN功能只在开启了该功能的端口生效。在端口配置模式下,使用如下的命令开启/关闭端口的MAC VLAN功能:
|
命令 |
目的 |
|
[no] switchport mac-vlan |
在端口开启/关闭基于MAC的VLAN |
注意:在端口模式为access时,若进来的报文通过MAC VLAN表项匹配到的VLAN不是端口的PVID,报文会被丢弃。因此,若非需要,请勿将开启MAC VLAN功能的端口模式配置为access。
基于IP子网的VLAN(IP Subnet-Based VLAN)是一种根据报文的源IP地址及设置的子网掩码来划分VLAN的方式。当端口收到一个untagged报文后,设备将以报文的源IP地址及设置的子网掩码来确定报文所属的VLAN。
基于IP子网的VLAN配置包括添加/删除Subnet VLAN表项和在端口开启/关闭Subnet VLAN功能。
在VLAN配置模式下使用如下的命令添加/删除Subnet VLAN表项:
|
命令 |
目的 |
|
subnet {any | ip-addr mask } [slot …] |
配置一个Subnet VLAN表项及允许使用该表项的槽位。 |
|
[no] subnet {any | ip-addr mask } |
删除一个Subnet VLAN表项。 |
基于IP子网的VLAN功能只在开启了该功能的端口生效。在端口配置模式下,使用如下的命令开启/关闭端口的Subnet VLAN功能:
|
命令 |
目的 |
|
[no] switchport vlan-subnet enable |
在端口开启/关闭基于IP子网的VLAN功能 |
注意:在端口模式为access时,若进来的报文通过Subnet VLAN表项匹配到的VLAN不是端口的PVID,报文会被丢弃。因此,若非需要,请勿将开启Subnet VLAN功能的端口模式配置为access。
基于协议的VLAN(Protocol-Based VLAN)是根据端口接收到的报文所属的协议来划分VLAN的方式。当端口收到一个untagged报文后,设备将以报文所属的协议来确定报文所属的VLAN。
确定报文所属协议的方式:根据报文的封装格式及特殊字段的数值来确定。
基于协议的VLAN配置包括在全局添加/删除协议模板和在端口添加/删除与协议模板的关联。
在全局配置模式下使用如下的命令添加/删除协议模板:
|
命令 |
目的 |
|
protocol-vlan protocol_index frame-type { ETHERII | SNAP | LLC } ether-type etype-id |
添加一个协议模板 |
|
no protocol-vlan protocol_index |
删除一个协议模板 |
注意:frame-type为LLC时,ether-type的高低字节分别对应于报文中的DSAP和SSAP。
协议模板只在应用了该模板的端口生效,同一个协议模板在不同的端口可以对应不同的VLAN。在端口配置模式下,使用如下的命令添加/删除与协议模板的关联:
|
命令 |
目的 |
|
switchport protocol-vlan protocol_index vlan vlan-id |
添加与协议模板的关联 |
|
no switchport protocol-vlan protocol_index |
删除与协议模板的关联 |
注意:在端口模式为access时,若进来的报文通过协议VLAN表项匹配到的VLAN不是端口的PVID,报文会被丢弃。因此,若非需要,请勿将使用协议VLAN功能的端口模式配置为access。
有如下网络环境:
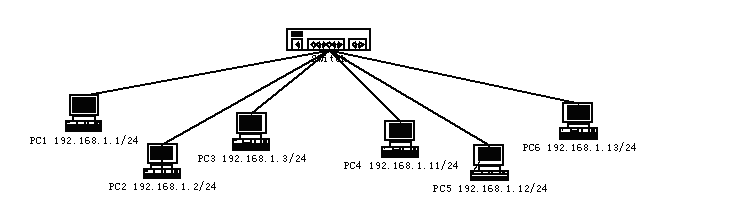
图8 SuperVLAN示意图
用户PC1~ PC6连接在交换机1~6端口下,这些PC机的ip地址同属于192.168.1.0/24网段。要求PC1~PC6相互之间可以互相PING通,并且可以通过ip地址192.168.1.100对交换机进行管理,但是PC1~PC3与PC4~PC6两组机器处在不同的二层广播域内。这样可以将1~3端口配置到VLAN 1,将4~6端口配置到VLAN 2,将VLAN 1、2增加为同一个SuperVlan的SubVlan;需要在交换机上进行如下的配置:
|
interface gigaEthernet 1/4 switchport pvid 2 ! interface gigaEthernet 1/5 switchport pvid 2 ! interface gigaEthernet 1/6 switchport pvid 2 ! interface supervlan 1 subvlan 1,2 ip address 192.168.1.100 255.255.255.0 ip proxy-arp subvlan ! |
下面通过几个典型的组网方案来说明Dot1Q Tunnel的应用。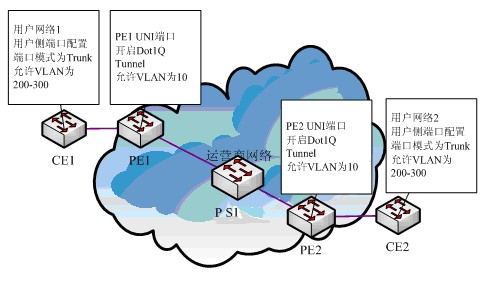
图4 Dot1Q Tunnel的典型配置图
假设CE1的G1/1与PE1的G1/1相连, PE1与S1相连的端口为G1/2,PE2与S1相连的端口为G1/2,PE2的G1/1与CE1的G1/1相连。
PE设备的端口G1/1配置成VLAN 10的接入端口,并启用Dot1Q Tunnel功能。但是,CE端口仍然需要Trunk VLAN200-300,使CE、PE之间的连接成为一条非对称的连接(Asymmetrical Link)。对此,公网只需要向用户分配一个VLAN号10,无论用户网内部规划了多少个私网VLAN ID,当带有tag的用户报文进入服务提供商的骨干网络时,都统一地强行插入新分配的公网VLAN号,通过该公网VLAN号穿过骨干网络,报文到达骨干网另一侧PE设备后,剥离公网VLAN tag,还原用户报文,然后再传送给用户的CE设备。因此,在骨干网中传递的报文具有两层802.1Q tag头,一个是公网tag,一个是私网tag,具体报文转发流程如下:
1)由于CE1的出端口为Trunk端口,因此用户发往PE1的报文均携带用户私网的VLAN tag(范围是200-300),报文如图5所示。
|
DA (6B) |
SA (6B) |
ETYPE(8100) (2B) |
VLAN TAG (2B) |
ETYPE (2B) |
DATA (0~1500B) |
FCS (4B) |
图5 从CE1出来的报文结构
2)进入PE1后,由于入端口为Dot1Q Tunnel的接入端口,PE1不理会用户私网的VLAN tag,而是将入端口缺省VLAN 10的tag强行插入用户报文,如图6。
|
DA (6B) |
SA (6B) |
ETYPE(8100) (2B) |
SPVLAN Tag (2B) |
ETYPE (8100) (2B) |
CVLAN Tag (2B) |
ETYPE (2B) |
DATA (0~1500B) |
FCS (4B) |
图6 进入PE1后的报文结构
3)在骨干网,报文沿着Trunk VLAN 10的端口传播,用户私网的tag在骨干网中保持透明状态,直至到达网络边缘设备PE2。
4)PE2发现与CE2相连的端口为VLAN 10的接入端口,按照传统802.1Q协议剥掉VLAN 10的tag头,恢复成用户的原始报文,然后发送给CE2,如图7所示。
|
DA (6B) |
SA (6B) |
ETYPE(8100) (2B) |
VLAN TAG (2B) |
ETYPE (2B) |
DATA (0~1500B) |
FCS (4B) |
图7从PE2出来后的报文结构
从转发流程可以看出,Dot1Q Tunnel协议非常简洁,无需信令来维持隧道的建立,通过静态配置即可实现。
对与上面的Dot1Q Tunnel的典型配置图,交换机作为PE需要的配置如下(PE1与PE2配置相同):
Switch_config#dot1q-tunnel
Switch_config_g1/1#switchport pvid 10
Switch_config_g1/2#switchport mode trunk
Switch_config_g1/2#switchport trunk vlan-untagged 1-9,11-4094
1.5.2.1例2
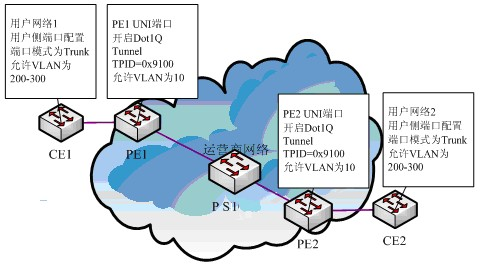
图8 Dot1Q Tunnel的典型配置图2
在图4中,如果要求PE设备送往P设备的报文的SPVLAN Tag中TPID为0x9100,如图8所示,则作为PE需要的配置如下(PE1与PE2配置相同):
Switch_config#dot1q-tunnel
Switch_config_g1/1#switchport pvid 10
Switch_config_g1/2# switchport mode dot1q-tunnel-uplink 0x9100
Switch_config_g1/2#switchport trunk vlan-untagged 1-9,11-4094
1.5.2.2例3
如果涉及同一用户的不同业务,用户接入端接在PE的一个UNI端口上,为了对不同业务进行区分及实行不同的QOS标准,必须使用Do1Q Tunnel VLAN翻译进行操作。
如图9所示,运营商为每个用户分配三个VLAN,每VLAN对应一种业务,比如对用户1,分配三个VLAN,VLAN标签值分别为1001,2001,3001,VLAN1001对应宽带业务,VLAN2001对应VOIP业务,VLAN3001对应IPTV业务,在业务进入PE交换机的UNI端口后,根据用户VLAN ID分别打上不同的外层标签,如果用户数据外层标签为1001,直接在外层增加一层标签1001。同理,对用户2,其不同的业务也可以分配不同的VLAN标签,外层标签和甲用户分配的不同,主要是为了区分CE的位置,也是为了最终定位用户。
|
设备 |
业务 |
内层CVLAN标签 |
外层SPVLAN标签 |
流分类原则 |
|
CE1 |
宽带 |
101-200 |
1001 |
CVLAN区间 |
|
VOIP |
201-300 |
2001 |
||
|
IPTV |
301-400 |
3001 |
||
|
CE2 |
宽带 |
101-200 |
1002 |
|
|
VOIP |
201-300 |
2002 |
||
|
IPTV |
301-400 |
3002 |
在这种组网方案中,内外两层标签很好的区分了业务,并且定位了用户,内层标签+外层标签可以定位到一个用户,外层标签标识了CE的位置,同时也标识了业务,内层标签标识了CE上用户的位置。
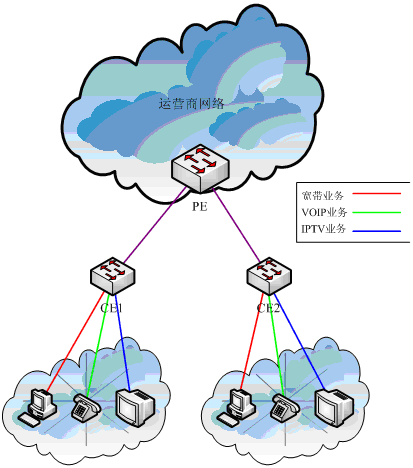
图9 Dot1Q Tunnel的典型配置图3
假设CE1接在PE1的G1/1端口上,CE2接在PE1的G1/2端口上,PE的Dot1Q Tunnel NNI端口为g1/3。则作为PE需要的配置如下:
Switch_config#dot1q-tunnel
Switch_config_g1/1# switchport mode dot1q-translating-tunnel
Switch_config_g1/1# switchport dot1q-translating-tunnel mode QinQ translate 101-200 1001
Switch_config_g1/1# switchport dot1q-translating-tunnel mode QinQ translate 201-300 2001
Switch_config_g1/1# switchport dot1q-translating-tunnel mode QinQ translate 301-400 3001
Switch_config_g1/2# switchport mode dot1q-translating-tunnel
Switch_config_g1/2# switchport dot1q-translating-tunnel mode QinQ translate 101-200 1002
Switch_config_g1/2# switchport dot1q-translating-tunnel mode QinQ translate 201-300 2002
Switch_config_g1/2# switchport dot1q-translating-tunnel mode QinQ translate 301-400 3002
Switch_config_g1/3# switchport mode dot1q-tunnel-uplink
|
英文缩写 |
英文全称 |
中文全称 |
|
VPN |
Virtual Private Network |
虚拟专用网络 |
|
TPID |
Tag Protocol Identifier |
标签协议标识符 |
|
QoS |
Quality of Service |
服务质量 |
|
P |
provider bridged network core |
提供商桥网核心设备 |
|
PE |
provider bridged network edge |
提供商桥网边缘设备 |
|
CE |
customer network edge |
用户网络边缘设备 |
|
UNI |
user-network interface |
用户-网络接口 |
|
NNI |
network-network interface |
网络-网络接口 |
|
CVLAN |
Customer VLAN |
用户VLAN |
|
SPVLAN |
Service provider VLAN |
服务提供商VLAN |